Redactat cu asistență AI, verificat editorial cum lucrăm
Un formular de programare pare inofensiv, dar „motivul vizitei” este deja o informație despre sănătate. Ce trebuie să ai pe site-ul unui cabinet medical, explicat fără jargon.
Cuprins articol
Articolul explică pe înțeles regulile de bază și cum le aplicăm pe site-urile pentru cabinete. Nu înlocuiește consultanța juridică. Pentru situația concretă a cabinetului tău, verifică întotdeauna cu un consultant în protecția datelor sau cu un avocat.
Pentru majoritatea firmelor, GDPR pe site înseamnă un banner de cookie-uri și o politică de confidențialitate. La un cabinet medical sau stomatologic, miza este mai mare. Datele despre sănătate sunt o categorie specială de date personale, iar regulamentul le protejează mai strict decât un nume sau o adresă de email. Vestea bună este că un site bine gândit te expune foarte puțin.
Problema apare de obicei într-un loc banal. Formularul de programare vine dintr-o temă generică și are un câmp mare „Descrieți problema”.
Pacientul scrie acolo, cu toată sinceritatea, că are o infecție, că ia anticoagulante sau că este însărcinată. Mesajul ajunge în emailul general al cabinetului, pe care îl citesc trei oameni de pe telefoanele lor. Nimeni nu a vrut să colecteze date medicale prin site. Exact asta s-a întâmplat totuși.
Regulile GDPR pentru datele pacienților nu cer un site complicat. Cer câteva decizii luate înainte de lansare: ce întrebi, pe unde primești răspunsul, cine îl vede și cât timp îl păstrezi. Toate se rezolvă când se construiește site-ul, cu mult înainte să ajungi la textul politicii de confidențialitate.
De ce GDPR tratează altfel datele pacienților
Regulamentul general privind protecția datelor (GDPR, Regulamentul UE 2016/679) tratează datele privind sănătatea ca date sensibile (articolul 9). Prelucrarea lor este permisă doar în anumite situații, de exemplu în scopul diagnosticului și tratamentului, de către profesioniști care au obligația de a păstra secretul profesional. În România se aplică și Legea nr. 190/2018, care completează regulamentul.
Pe site, consecința este directă. Orice câmp în care pacientul descrie o problemă de sănătate mută acea informație în categoria sensibilă, iar un „motivul vizitei” completat liber poate conține și el date medicale. Regula de bază rămâne simplă: colectează cât mai puțin.
Unde apar date medicale fără să le ceri
Câmpul liber este cel mai evident, dar nu singurul. Și serviciul ales dintr-o listă spune ceva: o programare la „tratament de canal” sau la „consult ortodontic pentru copil” leagă un nume și un telefon de o nevoie medicală. Lista de servicii rămâne utilă și o poți păstra liniștit. Doar că cererile care ies din formular trebuie tratate cu aceeași grijă ca fișa din cabinet: acces limitat, păstrare scurtă, fără redirecționări la întâmplare.
Puțini se gândesc la mesajele de pe chatul site-ului, la comentariile de la articolele de blog sau la notificările care sosesc pe telefonul recepției. Oricare dintre ele poate conține, la un moment dat, o frază despre sănătatea cuiva.
Cine răspunde pentru toate acestea? Cabinetul, în calitate de operator. Agenția care face site-ul, firma de găzduire sau aplicația de programări sunt, în limbajul regulamentului, persoane împuternicite. Ele prelucrează datele în numele tău și după instrucțiunile tale, așa că ai nevoie de un contract cu fiecare dintre ele.
Pentru decizia dintre un site propriu și profilul din Google, am explicat separat de ce un cabinet medical are nevoie de site propriu. De aici încolo pornim de la ideea că site-ul există sau este în lucru.
Ce ceri în formularul de programare și ce lași pentru telefon
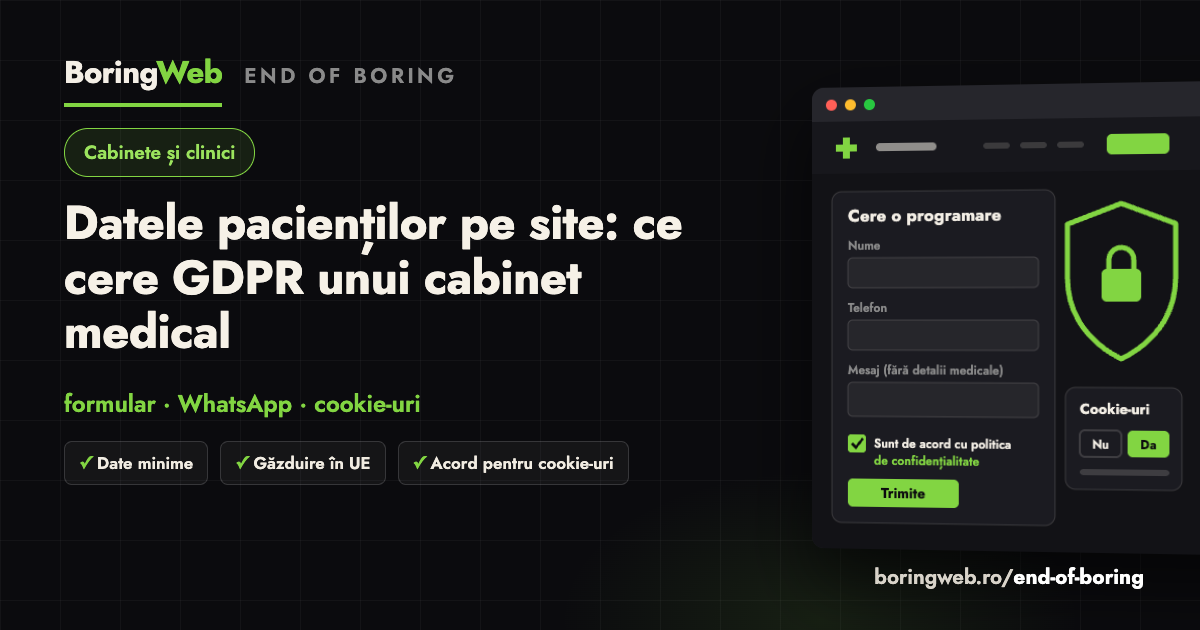
Pentru o programare ai nevoie de nume, telefon, serviciul dorit și intervalul preferat. Atât. Restul afli la telefonul de confirmare sau la consultație, unde discuția este oricum acoperită de secretul profesional. Merită evitate:
- câmpuri obligatorii de tipul „descrieți simptomele”;
- încărcarea de documente (radiografii, analize, scrisori medicale);
- CNP sau date de identificare pe care nu le folosești la programare.
Lângă formular pune un text scurt despre cum folosești datele, cu link spre politica de confidențialitate. Dacă ai nevoie de un câmp de observații, fă-l opțional și spune că detaliile medicale se discută la consultație.
Temeiul legal pentru prelucrarea cererilor de programare îl stabilești împreună cu consultantul tău. O bifă de consimțământ adăugată „ca să fie” nu rezolvă singură problema. Poate chiar să creeze confuzie.
Textul din interiorul câmpului de observații contează mai mult decât pare. Un exemplu ca „Prefer după ora 16, vin cu copilul. Vă rugăm să nu scrieți aici detalii medicale.” îi arată pacientului ce fel de informație așteptați. Majoritatea oamenilor urmează exemplul pe care îl văd.
Apoi vine ce se întâmplă după apăsarea butonului. Emailul automat de confirmare nu trebuie să repete tot ce a scris pacientul; ajunge un „Am primit cererea, vă sunăm în cel mult o zi lucrătoare”. Notificarea către recepție poate conține doar numele și telefonul, cu restul vizibil în panoul securizat al site-ului.
Cererile vechi nu au ce căuta pe server ani la rând. Stabilește un termen după care se șterg și trece-l în politică.
Obiecția „vreau să știu dinainte ce are pacientul”
Medicii o ridică des și pe bună dreptate: o urgență nu se programează la fel ca o igienizare. Soluția practică este o listă scurtă de tipuri de vizită, fără text liber: consultație, igienizare, urgență (durere), control, a doua opinie. Recepția își organizează ziua după asta, iar detaliile vin la telefon. Ai informația de care ai nevoie ca să împarți programul, fără un câmp care adună descrieri medicale în inbox.
WhatsApp și emailul
Pacienții preferă WhatsApp pentru programări și este în regulă să-l folosești pentru asta. Riscul apare când primești pe el documente medicale. Acestea rămân pe telefoane personale, în copii de siguranță necontrolate și în conversații amestecate cu poze de familie.
Stabilește o regulă clară, spusă pacienților și afișată pe site: pe WhatsApp se fac programări și reprogramări, iar documentele medicale se aduc la consultație sau se transmit pe un canal dedicat. Aceeași regulă o aplici și emailului general al cabinetului.
Contează și pe ce telefon rulează aplicația. Un număr al cabinetului, cu WhatsApp Business instalat pe un dispozitiv care rămâne la recepție, se controlează mult mai ușor decât telefonul personal al asistentei. Când cineva pleacă din echipă, conversațiile rămân la cabinet.
Mesajul automat de întâmpinare face și el o parte din treabă: „Aici facem programări și reprogramări. Vă rugăm să nu trimiteți analize sau radiografii pe acest canal.”
La email, folosește o adresă pe domeniul cabinetului, cu acces doar pentru cei care se ocupă efectiv de programări. Pe site-urile pe care le construim, butonul de WhatsApp stă mereu vizibil, dar nu schimbă aceste reguli, ci doar face primul mesaj mai ușor de trimis. Alegerea între formular, WhatsApp și calendar online ține și de organizarea zilei, subiect pe care l-am tratat separat când am scris despre cum alegi sistemul de programări.
Unde stau datele și cine le vede
Tot ce trimite pacientul prin site ajunge undeva: pe un server, într-o căsuță de email, poate într-o aplicație de programări. Pentru fiecare loc pui aceeași întrebare: cine are acces și pe baza cărui contract? Minimul arată așa:
- conexiune securizată (HTTPS) pe tot site-ul, inclusiv pe paginile fără formular;
- găzduire în Uniunea Europeană, la un furnizor care îți poate da un contract de prelucrare a datelor (articolul 28 din GDPR);
- același tip de contract cu furnizorul de email și cu programul de programări, dacă folosești unul;
- acces controlat, adică parole puternice, autentificare în doi pași pe email și pe panoul site-ului, conturi separate pentru fiecare om din echipă;
- copii de siguranță și un plan pentru ce faci dacă ceva se pierde sau ajunge unde nu trebuie.
Accesul se strică de obicei cu timpul, mult după lansare. O asistentă pleacă, dar contul ei pe panoul site-ului rămâne activ. Parola emailului de programări stă pe un bilețel lângă monitor, iar toată lumea intră pe același cont „recepție”. Fă o verificare de două ori pe an: cine are cont, de ce și ce s-a schimbat de la ultima verificare.
Când vorbești cu cine îți face site-ul, pune câteva întrebări:
- unde este găzduit site-ul și în ce țară sunt serverele?
- semnăm un contract de prelucrare a datelor cu voi și cu furnizorul de găzduire?
- unde se salvează mesajele din formular și cine le poate citi?
- cât de des se fac copiile de siguranță și unde sunt păstrate?
- cum aflu dacă a existat un incident de securitate?
Ultima întrebare are o miză concretă. GDPR îți cere să notifici autoritatea despre o încălcare a securității datelor, de regulă în cel mult 72 de ore de când afli de ea, atunci când există un risc pentru persoanele vizate (articolul 33). Termenul devine greu de respectat dacă furnizorul nu te anunță la timp. Într-un weekend prelungit, 72 de ore trec repede.
Cookie-uri și pixeli de reclamă
Cookie-urile de analiză și de marketing se pot folosi doar după ce vizitatorul își dă acordul, printr-un banner care permite refuzul la fel de ușor ca acceptarea. La un cabinet medical, pixelii de reclamă (de exemplu cei pentru reclamele pe rețele sociale) cer mai multă atenție. Pe pagina unui tratament, ei pot transmite unei platforme informația că o anumită persoană s-a interesat de acel tratament.
Recomandarea noastră este simplă. Fără pixeli de marketing pe paginile de servicii medicale. Dacă totuși îi folosești, doar cu acord explicit și configurați cu un specialist.
Mai puțin evidente sunt elementele încorporate din alte servicii. Harta Google de pe pagina de contact, un clip de prezentare încărcat de pe YouTube sau un chat extern pot seta cookie-uri și trimite date către furnizorul lor din clipa în care se deschide pagina, fără ca vizitatorul să fi apăsat ceva. Varianta curată: le încarci abia după acord sau le înlocuiești cu o imagine statică ce duce, la click, spre hartă ori spre clip.
La statistici ai nevoie de mult mai puțin decât crezi. Pentru un cabinet contează câte persoane ajung pe pagina de programare și de unde vin. Nu trebuie să urmărești fiecare vizitator de la o pagină la alta. Un instrument de analiză configurat minimal, pornit după acord, răspunde la întrebările reale.
Un banner corect are butoanele „Accept” și „Refuz” la același nivel. Refuzul nu stă ascuns într-un submeniu gri. Vizitatorul își poate schimba alegerea și mai târziu, de obicei dintr-un link din subsolul paginii.
Politica de confidențialitate
Politica trebuie să spună, pe înțeles: cine este operatorul (cabinetul, cu datele firmei), ce date colectezi prin site și de ce, pe ce temei, cât timp le păstrezi, cui le transmiți (de exemplu furnizorul de găzduire), ce drepturi are pacientul și cum le exercită, plus dreptul de a depune plângere la Autoritatea Națională de Supraveghere a Prelucrării Datelor cu Caracter Personal (ANSPDCP). Un model copiat de pe alt site, care vorbește despre magazin online și livrări, face mai mult rău decât bine. Pacientul vede imediat că nu este al tău.
Politica stă de obicei lângă cea de cookie-uri și lângă termenii de utilizare; toate trei apar în lista din articolul despre ce pagini are site-ul unui cabinet stomatologic. În textul propriu-zis, verifică punctual:
- datele firmei sunt complete (denumire, CUI, sediu, un email pentru cereri legate de date personale);
- apar exact canalele pe care le folosești: formular, telefon, WhatsApp, email;
- termenul de păstrare pentru cererile de programare este scris clar, nu „atât cât este necesar”;
- furnizorii sunt trecuți pe categorii (găzduire, email, programări, analiză trafic);
- data ultimei actualizări se vede.
Politica nu se scrie o dată pentru totdeauna. Când adaugi un calendar online, un chat sau o campanie de reclame, actualizezi textul în aceeași săptămână. Altfel, documentul descrie un site care nu mai există.
Testimoniale și fotografii înainte–după
O recenzie care spune ce tratament a făcut pacientul conține o informație despre sănătatea lui. La fel o fotografie înainte–după. Le publici doar cu acordul scris, clar, al pacientului, pentru acel scop, și îi spui că își poate retrage acordul. Unde se poate, folosește fotografii din care persoana nu poate fi identificată.
Ceri acordul pentru publicare separat de consimțământul pentru tratament, nu pierdut într-un teanc de formulare semnat la prima vizită. Ideal, pacientul vede exact fotografia sau textul care va apărea și unde anume: pe site, pe rețelele sociale sau în ambele locuri. Păstrează documentul la dosar. Așa poți arăta oricând pe ce bază ai publicat.
O capcană frecventă apare la recenziile din Google. Pacientul lasă cinci stele, iar cabinetul răspunde politicos: „Ne bucurăm că implantul s-a vindecat bine!”. Gestul este bine intenționat, dar confirmă public un tratament pe care pacientul poate nu voia să-l facă cunoscut. Un „Mulțumim, ne bucurăm că v-ați simțit bine la noi” face aceeași treabă fără să dezvăluie nimic.
Responsabilul cu protecția datelor
Desemnarea unui responsabil cu protecția datelor (DPO) este obligatorie când activitatea principală implică prelucrarea pe scară largă a datelor sensibile. Ghidurile europene dau ca exemplu spitalele. Un cabinet individual nu intră de regulă în această categorie, dar o rețea de clinici poate intra. Verifică situația ta cu un consultant.
Lipsa obligației de a avea DPO nu te scutește de restul. Evidența activităților de prelucrare (articolul 30) are o excepție pentru organizațiile cu mai puțin de 250 de angajați. Excepția nu se aplică însă, de regulă, când prelucrezi date sensibile, cum face orice cabinet.
Practic, ai nevoie de un document care spune ce date colectezi, de unde, de ce, cât le păstrezi și cine are acces. Site-ul apare acolo ca unul dintre canale, alături de telefon, WhatsApp și fișele din cabinet.
Ce primești pe site de la noi
Pe site-urile pentru cabinete pornim de la principiul „cât mai puține date”: formular scurt de programare, fără câmpuri medicale obligatorii și fără atașamente, conexiune securizată, găzduire în UE, banner de cookie-uri cu acord real și paginile legale (confidențialitate, cookie-uri, termeni și informațiile ANPC). Toate sunt incluse în pachetul pentru cabinete stomatologice. Textul politicii îl adaptăm la datele cabinetului; pentru validarea juridică finală recomandăm consultantul vostru.
Pachetul costă 2.486 RON, include textele paginilor și programările directe și este gata, de regulă, în una–două săptămâni de la primirea materialelor. Lucrăm din 2015 și am livrat peste 100 de proiecte pentru firme din România. Vorbești direct, pe WhatsApp sau la telefon, cu oamenii care construiesc site-ul. Când întrebi cine vede formularul, îți răspunde omul care l-a configurat.
Până atunci, fă un test de zece minute: deschide formularul de pe site-ul actual și completează-l ca un pacient. Urmărește unde ajunge mesajul, cine îl primește pe telefon și ce scrie în emailul de confirmare. Un câmp care cere simptome sau un buton de încărcare a analizelor este primul lucru de schimbat. Pentru restul, ne suni la 0764 678 678 și verificăm împreună ce cere GDPR pentru datele pacienților pe site-ul tău.
Dacă vrei să treci prin formularul, notificările și cookie-urile de pe site-ul cabinetului înainte de lansare, scrie-ne pe WhatsApp și vorbim despre ce colectezi acum și ce poți scoate fără să pierzi programări.